
Double-Opt-in: Warum ein Klick im Firmenpostfach oft nichts beweist
Sie kennen das Verfahren: Jemand trägt sich für Ihren Newsletter ein, bekommt eine Mail mit einem Bestätigungslink, klickt darauf, und erst dann gilt die Anmeldung. Das nennt man Double-Opt-in. Es soll sicherstellen, dass die Adresse wirklich der Person gehört, die sich angemeldet hat.
Bei Firmenpostfächern funktioniert das nicht mehr zuverlässig. Dies hat uns die Praxis erwiesen.
Kurz gefasst
- Sicherheitsfilter in Firmenpostfächern rufen Links in eingehenden Mails automatisch auf, um sie auf Schadcode zu prüfen.
- Ihr Newsletter-Tool zählt das als Klick und bestätigt die Anmeldung, obwohl der Empfänger nie etwas angeklickt hat.
- Damit ist die Einwilligung zwar im Protokoll vorhanden, aber der Beleg, dass der Postfachinhaber zugestimmt hat, ist schwach.
- Abhilfe schafft eine zweistufige Bestätigung: Der Link führt nur auf eine Seite mit einem Button, bestätigt wird erst nach dem Klick darauf.
Was wir beobachtet haben
Beim Aufbau unserer eigenen Anmeldestrecke haben wir sie mit einer Firmenadresse in Microsoft 365 getestet (verschiedene Versionen/Lizenz-Modelle). Die Anmeldung wurde als bestätigt geführt, obwohl wir die Bestätigungsmail nicht angeklickt hatten. Wir haben den Test mit zwei unterschiedlich gebauten Abläufen wiederholt, darunter dem Standardformular eines gängigen Newsletter-Tools mit Double-Opt-in. Das Ergebnis war beide Male dasselbe.
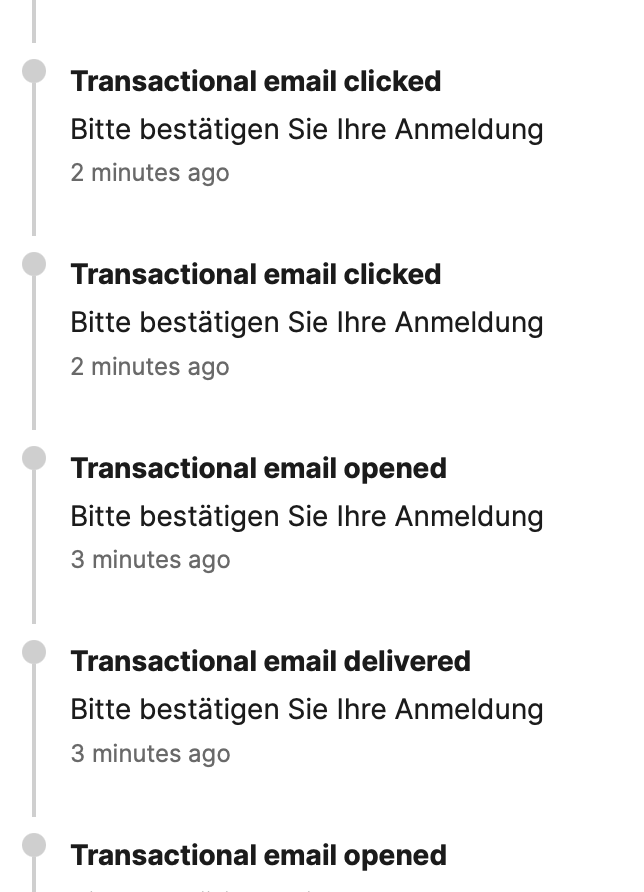
Der Test bestätigte sich durch einen "geheimen" Link, der in der E-Mail versteckt wurde. Beide Links wurden in einem nicht-menschlichen Zeitabstand aufgerufen. Beide Links wurden quasi gleichzeitig aufgerufen.
Was dahintersteckt
Moderne E-Mail-Sicherheitslösungen prüfen Links in eingehenden Mails, damit Phishing-Seiten und Schadcode erkannt werden. Bei Microsoft 365 übernimmt das je nach Lizenz und Einstellung die Funktion Safe Links. Nach Microsofts Beschreibung werden Links in Mails geprüft, je nach Einstellung schon vor der Zustellung und beim Klick. Auch andere Anbieter prüfen Links. Manche Lösungen rufen sogar den ersten Link jeder eingehenden Mail auf - dies wurde seitens Microsoft 365 beobachtet, die Links wurden sofort nach Zustellung als "geklickt" im Newsletter Tool gezählt, dementsprechend werden diese Links in einer Art Sandbox aufgerufen und die Seite auf potenziellen Schadcode geprüft (oder auch andere Auffälligkeiten).
Für Ihr Newsletter-Tool sieht so ein automatischer Aufruf aus wie ein Klick eines Menschen. Es kann Mensch und Maschine nicht sicher unterscheiden. Das ist kein Fehler eines einzelnen Anbieters, sondern eine Schwäche des Verfahrens: Wer eine Bestätigung an das bloße Öffnen eines Links knüpft, verlässt sich darauf, dass nur Menschen Links öffnen.
Das Problem ist nicht neu. Schon 2018 beschrieben Anwender eines großen Marketing-Systems in einem Community-Forum, dass sie ihre Einwilligungen damit auf Klicks von Linkscannern stützen. Und es hat eine bittere Ironie: Dieselbe Schutzfunktion, die Ihre Mitarbeitenden vor Phishing bewahrt, bestätigt nebenbei Newsletter-Anmeldungen.
Warum das mehr als eine Schönheitsfrage ist
1. Der Nachweis ist unsauber.
Wer sich auf eine Einwilligung stützt, muss sie belegen können (Art. 7 DSGVO). Für Werbe-Mails braucht es in Österreich zusätzlich die vorherige Zustimmung nach § 174 TKG. Das Double-Opt-in ist die übliche Methode, dieses Einverständnis zu belegen, gesetzlich vorgeschrieben ist es nicht ausdrücklich. Zeigt Ihr Protokoll aber nur einen automatisierten Aufruf wenige Sekunden nach dem Versand, ist der Beleg schwächer, als Sie denken. Ein gewisses "Delay" also eine Verzögerung bietet meist auch keinen Schutz, zumindest nicht konsistent und obwohl einige Tools Einstellungen haben die "Bot-Klicks" oder eben genau solch automatisierte Checks erkennen sollten, funktionieren sie in der Praxis wenig oder gar nicht.
2. Fremde Adressen landen im Verteiler.
Trägt jemand versehentlich oder absichtlich die Adresse einer anderen Person in Ihr Formular ein, soll die Bestätigungsmail genau das abfangen. Bestätigt aber der Filter des Empfängers selbst, gelangt die Person ohne eigenes Zutun auf Ihre Liste. Ob das in der Praxis gezielt ausgenutzt wird, wissen wir nicht. Technisch folgt es aber aus dem beobachteten Verhalten. Dies führt potenziell zu einem rechtlichen Problem, da so nun Newsletter-Subscriber in Ihrem CRM landen, die aber nie bestätigt haben diesen erhalten zu wollen.
3. Massenanmeldungen bleiben ein Thema.
Beim sogenannten Subscription Bombing tragen Angreifer die Adresse eines Opfers bei sehr vielen Diensten gleichzeitig ein. Das Postfach läuft über, und wichtige Warnmeldungen gehen im Rauschen unter. Eine aktuelle Fachpublikation empfiehlt dagegen unter anderem die Bestätigung per Double-Opt-in. Allerdings verschicken Sie dabei trotzdem Bestätigungsmails an die Betroffenen. Ihr Formular sollte deshalb zusätzlich gegen automatisierte Massenanmeldungen abgesichert sein. Dies kann Cloudflare Turnstile oder reCaptcha umsetzen, der benötigte API Key kann meist sogar kostenlos angefordert und genutzt werden. Eine weitere Möglichkeit ist ein "honeypot-field".
4. Ihre Zahlen sind verfälscht.
Wenn Filter Links aufrufen, steigen Klickraten, ohne dass jemand interessiert wäre. Wer seine Kampagnen daran misst, entscheidet auf falscher Grundlage.
Woran Sie es erkennen
- Der Klick im Protokoll liegt nur Sekunden nach der Zustellung.
- Mehrere oder alle Links einer Mail werden fast gleichzeitig aufgerufen, auch der Abmeldelink oder versteckte Links.
- Auffällig viele Klicks kommen von Firmenadressen, während private Adressen kaum klicken (aber auch hier kann keine konsistente Antwort gegeben werden, da jeder Anbieter verschiedene Sicherheitslösungen umsetzt, Apple's MPP zum Beispiel).
- Die Klickrate ist ungewöhnlich hoch, ohne dass die Mail besonders gut ist.
Der einfachste Test: Melden Sie sich mit einer eigenen Firmenadresse an, die durch einen strengen Mailfilter läuft, und öffnen Sie die Bestätigungsmail nicht. Steht die Anmeldung danach trotzdem als bestätigt im Tool, haben Sie das Problem.
Was hilft
Zweistufige Bestätigung: Der Link in der Mail bestätigt noch nichts. Er öffnet eine Seite mit einem Button wie "Ja, ich bestätige". Erst der Klick auf diesen Button löst die Bestätigung aus. Filter rufen Seiten auf, drücken aber in der Regel keine Buttons. Wichtig: Die Bestätigung darf nicht automatisch beim Laden der Seite ausgelöst werden, etwa über ein Skript, das das Formular von selbst absendet. Solche Skripte führen manche Filter nämlich ebenfalls aus.
Ein Link, den man nicht erraten kann: Enthält der Link nur die E-Mail-Adresse, kann ihn jeder für fremde Adressen nachbauen. Besser ist ein zufälliger oder mit einem geheimen Schlüssel erzeugter Code, dazu eine begrenzte Gültigkeit von einigen Tagen.
Formular absichern: Bot-Schutz und eine Begrenzung der Anmeldungen pro Zeitraum halten automatisierte Massenanmeldungen in Grenzen.
Einwilligung sauber protokollieren: Speichern Sie Zeitpunkt und Wortlaut der Einwilligung sowie den Zeitpunkt der Bestätigung.
Ihren Anbieter fragen: Manche Anbieter erkennen automatische Klicks bereits teilweise. Fragen Sie nach, was Ihr Tool tatsächlich tut und ob es die Bestätigung per Button anbietet. Wie gut das jeweils funktioniert, sollten Sie selbst testen.
Checkliste für Ihr Unternehmen
- Testen Sie Ihr Anmeldeformular mit einer eigenen Firmenadresse, ohne die Bestätigungsmail zu öffnen.
- Prüfen Sie im Klickprotokoll, wie viele Sekunden zwischen Zustellung und Klick liegen.
- Fragen Sie Ihren Anbieter nach dem Umgang mit automatischen Klicks.
- Prüfen Sie, ob Ihr Formular gegen automatisierte Massenanmeldungen geschützt ist.
- Klären Sie mit Ihrer Datenschutzbeauftragten oder Ihrem Anwalt, ob Ihr Nachweis der Einwilligung ausreicht.
Testen Sie dabei nur mit eigenen Adressen oder solchen, für die Sie die Zustimmung haben. Fremde Adressen bei fremden Formularen einzutragen, um etwas zu beweisen, ist selbst ein Problem.
Fazit
Ein Bestätigungsklick beweist heute nicht mehr automatisch, dass ein Mensch geklickt hat. Für Firmenpostfächer mit aktiven Sicherheitsfiltern gilt das besonders. Die gute Nachricht: Mit einer Zwischenseite und einem Button lässt sich das Problem mit überschaubarem Aufwand lösen. Wer Cybersecurity ernst nimmt, sollte damit bei den eigenen Formularen anfangen.
*Dieser Beitrag dient der allgemeinen Information und ist keine Rechtsberatung. Stand: Oktober 2026.
Quellen
- Microsoft, Beschreibung von Safe Links in Defender for Office 365: https://learn.microsoft.com/en-us/defender-office-365/safe-links-about
- Suped, zu Sicherheitsfiltern, die Links in Opt-in-Mails automatisch aufrufen und Skripte ausführen: https://www.suped.com/knowledge/email-deliverability/technical/why-are-email-security-filters-auto-clicking-links-in-opt-in-emails-with-javascript-and-how-can-
- Act-On, zu automatischen Klicks durch Sicherheitslösungen: https://connect.act-on.com/hc/en-us/articles/360023757754-False-Opt-Outs-Email-Clicks
- Marketo-Community, Beitrag von 2018 zu Link-Scannern und Double-Opt-in: https://experienceleaguecommunities-beta.adobe.com/marketo-27/gdpr-reporting-link-scanner-proof-email-click-detection-is-urgently-needed-242760
- Payer, "Subscription Bombing: Email under Attack" (Communications of the ACM): https://cacm.acm.org/practice/subscription-bombing-email-under-attack/
- daily.dev, zur zweistufigen Bestätigung mit Zwischenseite: https://daily.dev/posts/build-scanner-safe-double-opt-in-qgdlkj42f